
Kanada’nın Toronto kentinde yapılan Pwn2Own etkinliğinde pek çok iştirakçi, çeşitli aygıtların açıklarını ortaya çıkarabilmek gayesiyle vakitle ve birbirleriyle uğraşa girişti. Bu çabada kaybedenlerden biri ise Samsung Galaxy S22 oldu.
Pentest Limited’den araştırmacılar, Galaxy S22 modelinde yer alan bir sıfırıncı gün açığını da ortaya koydu. Böylelikle Pentest grubu meskenlerine 5 puan e 25 bin dolarlık mükafatla dönmeyi başarırken, dikkatler de Samsung’a çevrildi.
Galaxy S22, dakikasında çözüldü
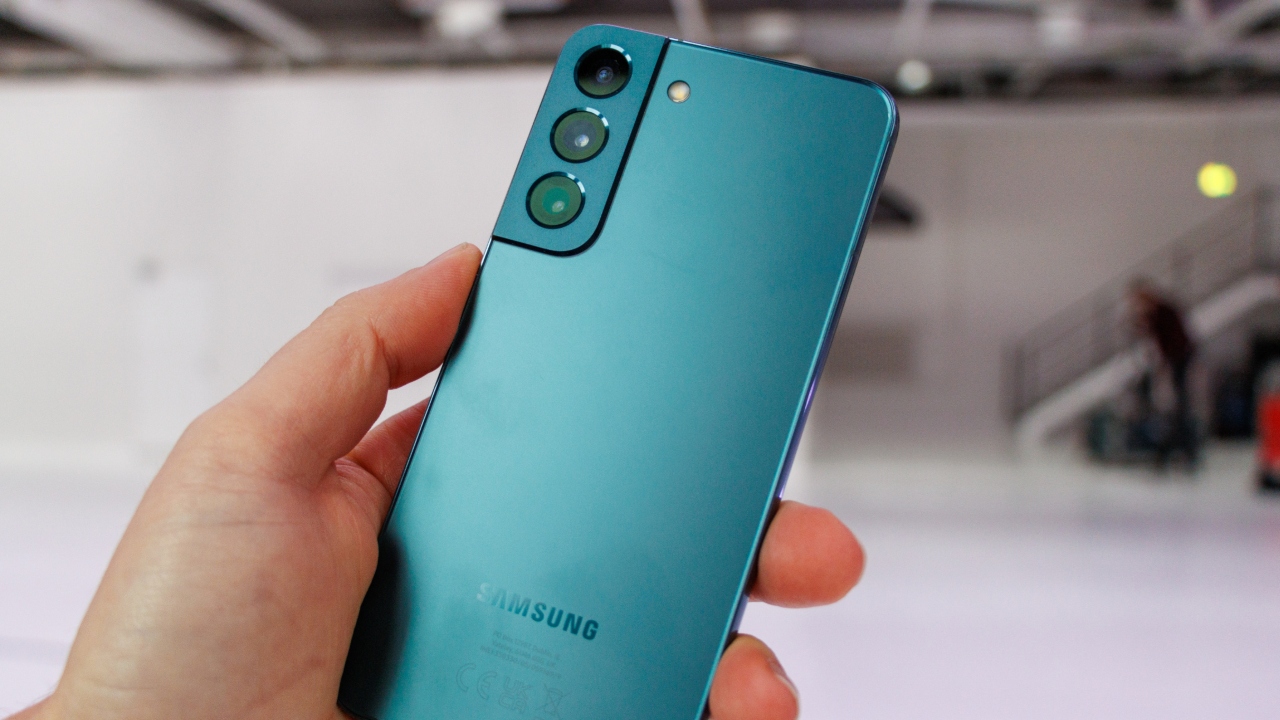
Etkinlikten gelen haberlere nazaran Pentest ekibi, Galaxy S22’ye yönelik bir Uygunsuz Girdi Onaylama saldırısı ile aygıtı yalnızca 55 saniyede kırmayı başardı. Zero Day Initiative tarafından düzenlenen bu hack müsabakasında bir Zero Day (Sıfırıncı Gün) açığı kullanan grup, mükafata de hak kazanmış oldu.
Ayrıca aktiflikte kullanılan tüm Galaxy S22 akıllı telefonlar, Android 13 işletim sisteminin en son güncellemesine sahipti. Bu güncellemeler Samsungtarafından onaylanmış durumda. Müsabaka kurallarına nazaran, aygıtlar en aktüel işletim sistemlerine ve onaylanmış uygulamalara sahip olmak zorunda.
Samsung Galaxy S22 ile ilgili dikkat çeken bir öbür nokta ise telefonun, yarış boyunca toplamda dört farklı formda hacklenmesi oldu. Birinci gün içinde de 2 farklı sıfırıncı gün açığı ortaya çıkarıldı. STAR Labs grubu, buldukları bir açık sayesinde 50 bin dolar ödül kazanırken Chim isimli bir iştirakçi ise bulduğu açık sayesinde 25 bin dolar kazanmayı başardı.
Bakalım Güney Koreli teknoloji devi Samsung, önümüzdeki devirde mümkün açıkları kapatmak için nasıl bir yol izleyecek.
